 admin
La computación cuántica amenaza con poner patas arriba los principios de la criptografía en los que se ha basado la seguridad y la confianza de datos y aplicaciones en las últimas décadas. Pero, lejos de caer en el alarmismo, es momento de pensar en soluciones que se anticipen al “Día Q” en el que existan ordenadores cuánticos capaces de romper claves criptográficas.
El punto de partida de la jornada, expuesto con claridad por el CEO de la firma, Nikesh Arora, es ya conocido: la unión de la computación cuántica con la inteligencia artificial permitirá romper claves criptográficas con más facilidad, lo que nos obliga a pensar en cómo vamos a encarar este futuro de vulnerabilidades ante ataques cuánticos. El método “recolecta ahora, desencripta después” del que tanto se habla desde hace un par de años es la prueba de que las organizaciones no pueden cerrar los ojos a este desafío.
Lejos del alarmismo, Jerry M. Chow, director del Quantum Systems & Runtime Technology de IBM Quantum, señaló que para romper las claves públicas usadas en criptografía el atacante precisa de un computador con un número de qubits similar al de los bits de la clave criptográfica, es decir, decenas de ellos; se necesitaría por tanto un computador del nivel del futuro IBM Blue Jay, que contará con más de 2.000 qubits. Y no menos importante: al mismo tiempo que se desarrolla hardware cuántico más potente, que podría utilizarse para el mal, equipos de matemáticos y físicos trabajan para desarrollar algoritmos más seguros.
¿Está cerca ese “Día Q” que tanto temen los profesionales de la ciberseguridad?
Para John Martinis, premio Nobel de Física 2025 y profesor de la Universidad de California, para tener ordenadores cuánticos de propósito general de en torno a 1 millón de qubits, habría que cambiar el estilo de fabricación de semiconductores, por lo que aún queda camino por recorrer, quizás 10 años. Todavía queda tiempo, por tanto, para planear una respuesta a esta amenaza, pero Martinis recomendó tomárselo en serio y comenzar a diseñar esta respuesta cuanto antes. “La computación cuántica no es una amenaza de película, sino una oportunidad para las empresas de ciberseguridad”, afirmó. Pero deben empezar a pensar desde ahora en sistemas, bibliotecas y algoritmos antes de afrontar el desafío que supondrá la capacidad cuántica de romper el cifrado de clave pública.
En este sentido, entidades gubernamentales ya están trabajando conjuntamente con empresas privadas para preparar la migración a patrones de criptografía poscuántica (PQC). Dustin Moody, director del proyecto Post-Quantum Cryptography de la agencia estadounidense NIST (National Institute of Standards and Technology), citó 2035 como la fecha fijada por EEUU para haber completado la migración a la criptografía poscuántica en sistemas federales y de infraestructura crítica. Colin Soutar, Global Quantum Cyber Readiness Leader en Deloitte, señaló que “debemos repensar todo”, planteando nuevos enfoques en tres aspectos principales: gobernanza, visibilidad y remediación.
Pero la migración a la PQC no es ni mucho menos el último paso. Moody defendió la llamada “criptoagilidad”: debemos pasar a la criptografía poscuántica, pero esa no será la última migración; y debemos tener capacidad de adaptación para afrontar esa realidad. La misma idea que expuso Tom Patterson, responsable de la línea de negocio de Emerging Technology Security de Accenture, firma que mantiene una alianza con Palo Alto Networks para defender a sus clientes de las amenazas emergentes. “La clave del éxito es la criptoagilidad, para entender la situación inmediatamente y aplicar los algoritmos que ya existen”, concluyó.
De cara a los CISOs y directores de IT, Moody les aconsejó que se informen sobre qué es el PQC y la amenaza cuántica, que se aseguren de tener recursos y de que su gente esté entrenada y que hagan un inventario criptográfico de todos sus productos. “Comiencen el proceso ahora, no esperen”, avisó, recomendándoles que busquen guías y orientaciones, hablen con otras organizaciones públicas y privadas y experimenten con algoritmos para validarlos en sus productos. Soutar, por su parte, aportó este consejo: “No intenten arreglarlo todo a la vez; esta migración es un proceso iterativo, no secuencial”.
El Federal Chief Information Security Officer interino de EEUU, Mike Duffy, responsable del desarrollo y adopción de las políticas de ciberseguridad en este país, comentó que desde su departamento trabajan en la “modernización responsable de las TI”, con la criptografía PQC como base de la confianza. “La PQC debe ser vista como un vector de modernización, como un movimiento secuencial y continuo”, afirmó. Duffy señaló que ya tenemos los algoritmos necesarios para iniciar una transición ordenada, y ahora es el momento de designar a los encargados de ejecutar esa misión, desarrollando productos de seguridad compatibles con PQC.
¿Por dónde comenzar esa misión?
Para Dinesh Nagarajan, Executive Partner de IBM Security, los usuarios se enfrentan a tres desafíos fundamentales: la falta de visibilidad de la criptografía, las migraciones a la nube que precisan de criptografía embebida y la interrupción de servicios críticos. Aquí, dijo, IBM puede jugar un papel central en cuanto a securización de los datos ante el riesgo cuántico; criptoagilidad, no usando un único algoritmo, y migración en fases. Con una premisa clara: “Cambiar ansiedad por acción”.
El verdadero estado poscuántico sería, pues, una evolución en tres etapas. Las organizaciones deben, primero, identificar su estado actual (visibilidad); después, avanzar hacia un estado “preparado para lo cuántico”, actualizando su capacidad de hardware y sus sistemas operativos, y, finalmente, alcanzar una “posición poscuántica” mediante la activación y aplicación de algoritmos PQC estandarizados por la NIST, como ML-KEM.
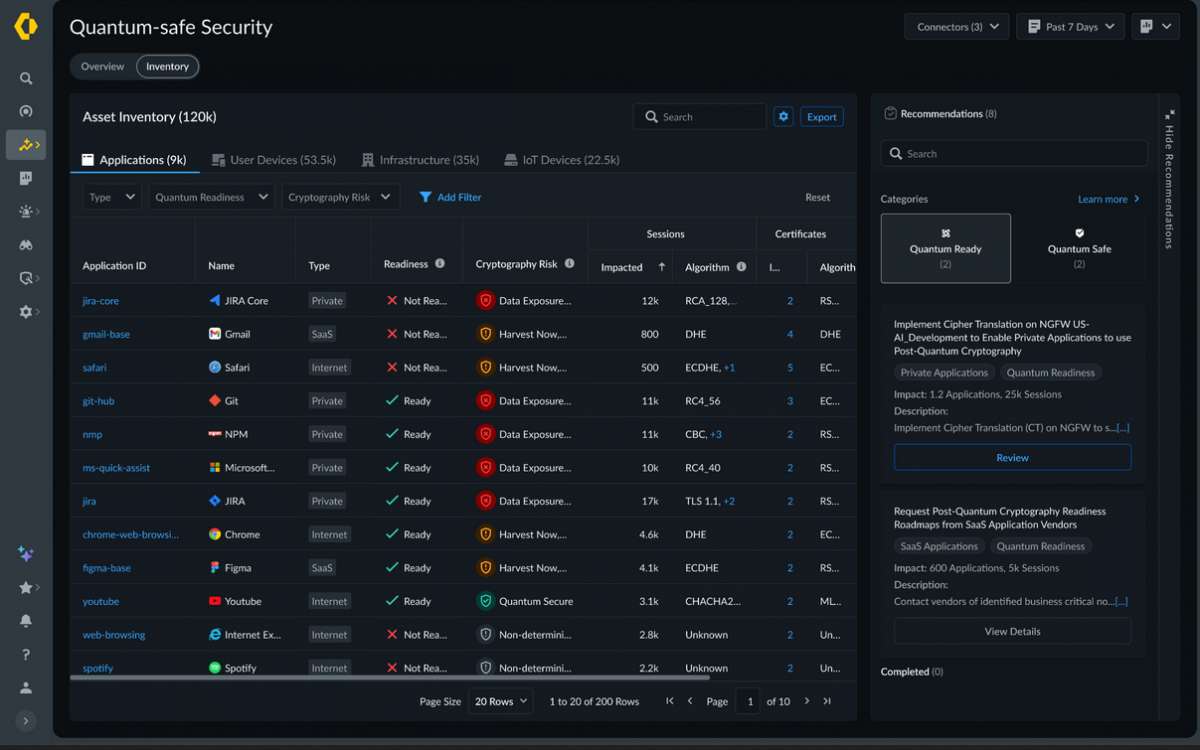
Anand Oswal, vicepresidente ejecutivo y director general de AI y Network Security de Palo Alto Networks, lo resumió así: “No es un problema criptográfico, es un desafío operacional”. Frente a esto, la estrategia de Palo Alto Networks se basa en tres pilares: descubrir, proteger y asegurar. Y lo hace con la solución de seguridad poscuántica Quantum-Safe Security que ha presentado durante el evento. “Diseñe su hoja de ruta, proteja sus datos valiosos y prepárese para el mundo cuántico”, concluyó Oswal.