 admin
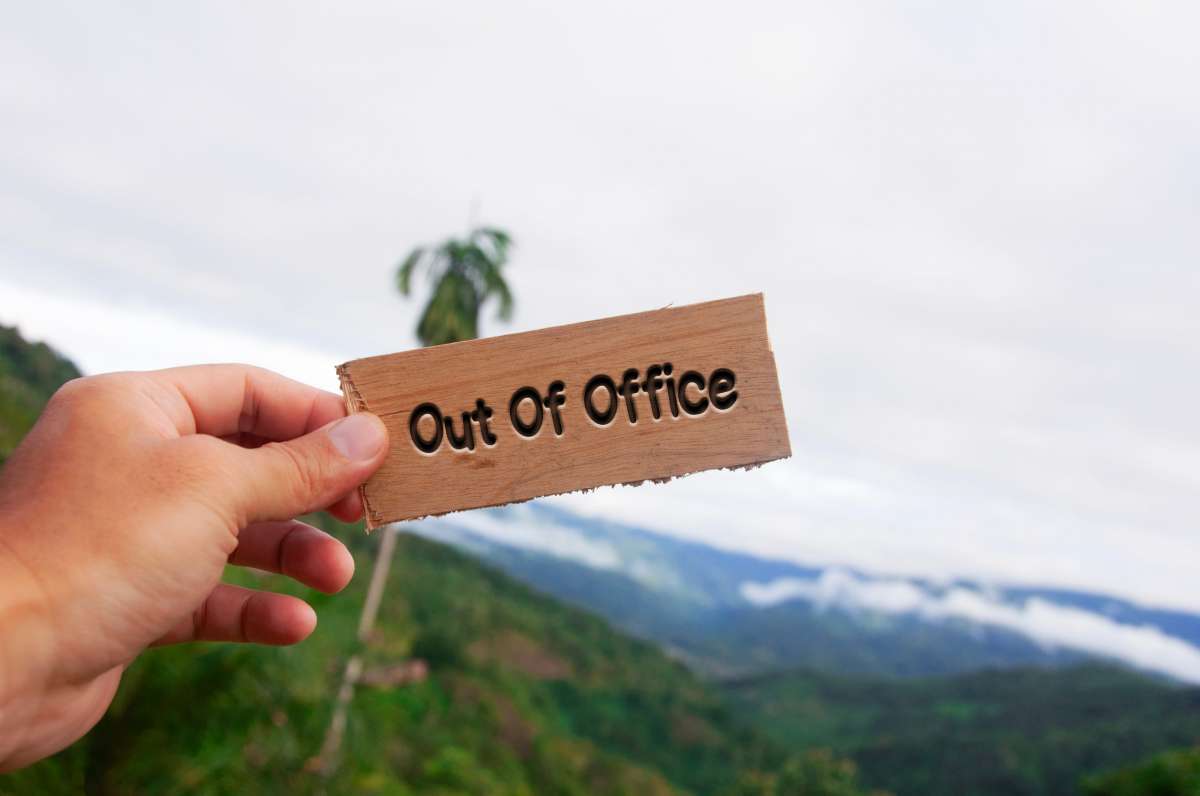
“Estoy de vacaciones” o “Out of Office” son mensaje automáticos de correo electrónico que deberían desterrarse para evitar un ciberataque contra la empresa. Este tipo de respuestas, habituales durante el verano, dan pistas relevantes sobre calendarios de ausencia, nombres y contactos de sustitutos, cargos o departamentos e, incluso, información acerca de la estructura interna de una organización.
Phishing dirigido
Sin pretenderlo, podemos estar generando ataques de phishing dirigido, tipo fraude del CEO o el compromiso del correo electrónico empresarial. Un ciberdelincuente con habilidades de ingeniería social podría interpretar a un responsable de vacaciones para hacer creer a un empleado que se trata del original y sonsacarle información relevante.
El factor humano se mantiene como uno de los principales elementos de riesgo para las organizaciones. Así lo constata el 2025 Data Breach Investigations Report de Verizon: el 60% de las brechas analizadas estuvieron vinculadas con algún componente humano, incluyendo errores, credenciales comprometidas e ingeniería social.
Con poca información le basta al cibermalo
Con el objetivo de limitar esta exposición, los expertos de la compañía de software Faronics recomiendan que los mensajes externos de ausencia sean breves y neutros. No es preciso que se especifiquenr las fechas exactas de las vacaciones, el destino del empleado, su número de teléfono, el nombre y correo electrónico de su sustituto o información sobre clientes y proyectos.
Si es necesario suministrar un contacto alternativo, se puede recurrir a direcciones genéricas de la compañía, como las de los departamentos de soporte o atención al cliente. Además, las plataformas corporativas permiten configurar distintas respuestas para usuarios internos y externos, para que la información operativa pueda limitarse a quienes realmente deban tenerla.
También representa un buen momento el periodo vacacional para la revisión de otras medidas básicas: autenticación multifactor, permisos de acceso, copias de seguridad y formación de los empleados para identificar intentos de phishing y suplantación.