 admin
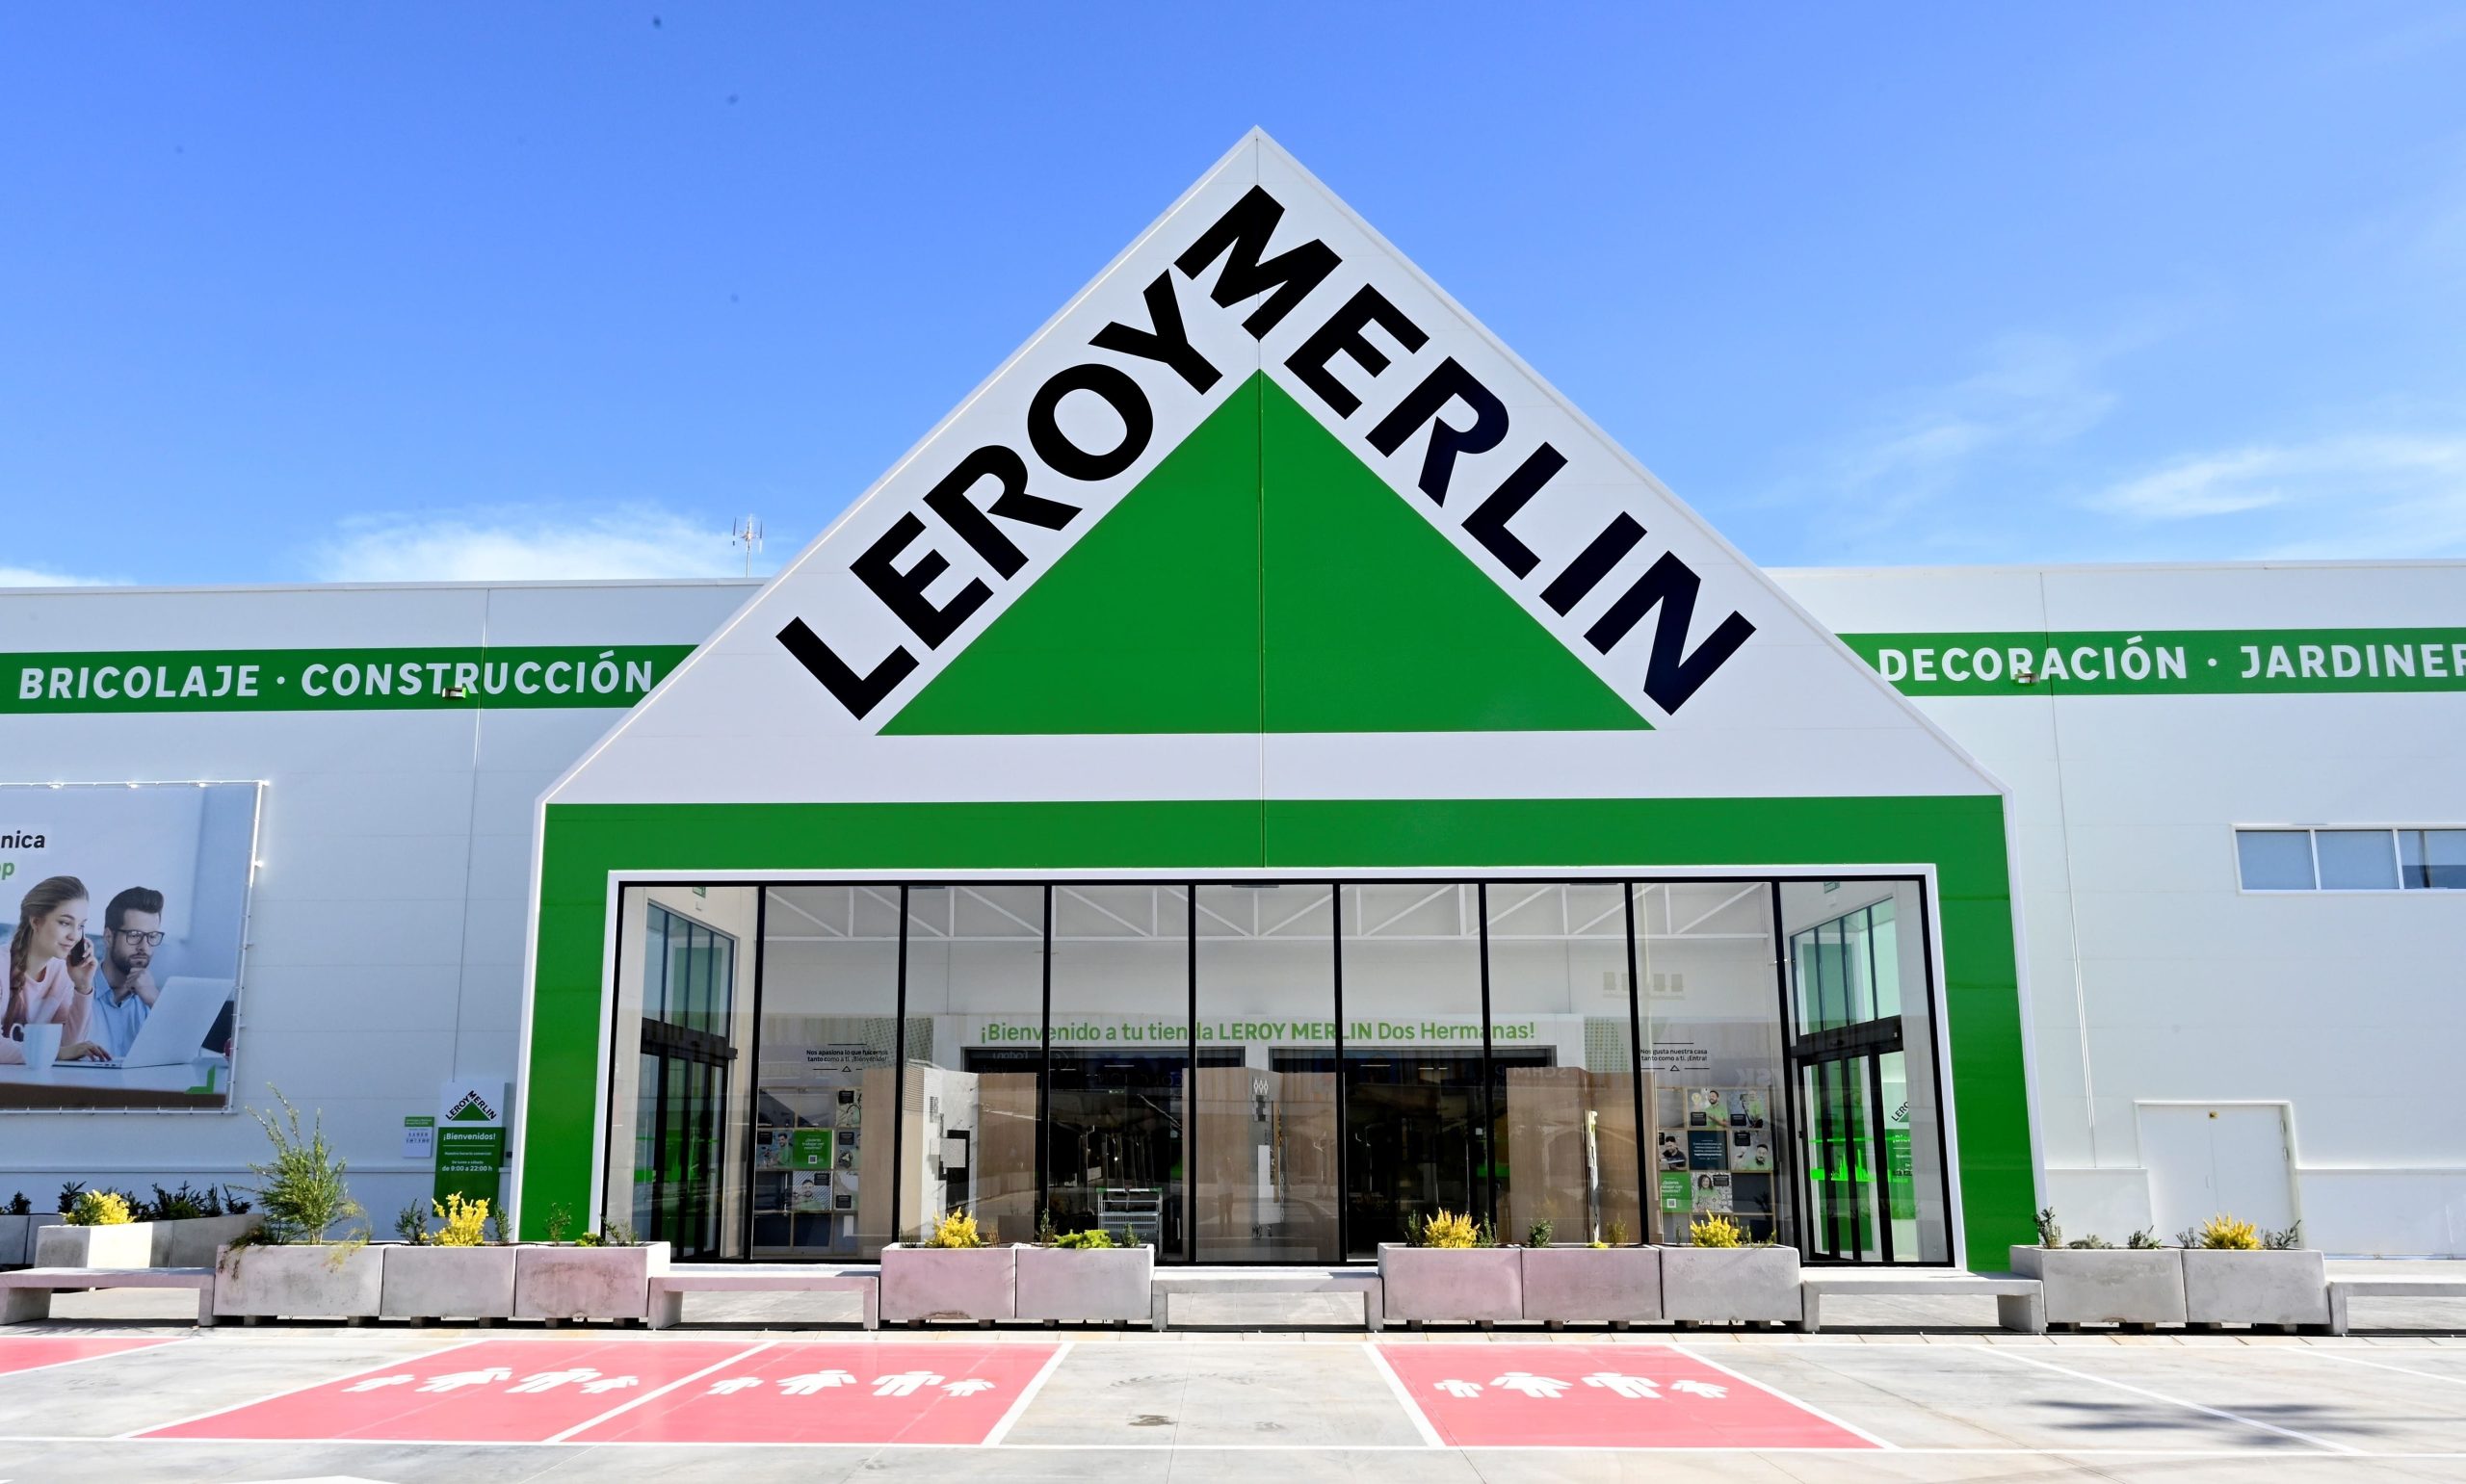
Leroy Merlin España vuelve a estar en el punto de mira de la ciberseguridad tras la aparición de una supuesta base de datos de clientes en un conocido foro de ciberdelincuencia.
Un actor de amenazas que opera bajo el alias Saturne asegura haber obtenido información correspondiente a 54.723 clientes de la compañía francesa en nuestro país.
Aunque la autenticidad del conjunto de datos no ha sido confirmada oficialmente por la empresa ni ha podido ser verificada de forma independiente, la publicación ya está siendo monitorizada por distintas plataformas de inteligencia de amenazas.
El cibermalo afirma que la información procede del comercio electrónico de Leroy Merlin España y corresponde a datos obtenidos durante este mes de junio. Para demostrar su autenticidad y como prueba de su posesión el ciberdelincuente ha difundido una pequeña muestra de la base de datos.
El atacante se jacta de tener en su poder una gran cantidad de datos personales y administrativos de los clientes. Entre ellos figuran nombres y apellidos, direcciones de correo electrónico, números de teléfono, direcciones postales completas, códigos postales, ciudades y provincias, así como números de DNI y el tipo de documento identificativo utilizado por cada usuario.
También aparecen identificadores internos de cliente, datos relacionados con la facturación, información sobre la tarjeta de fidelización de Leroy Merlin, estados de aceptación de políticas de privacidad y comunicaciones comerciales, además de otros campos técnicos empleados por la plataforma.
El responsable del ataque, Saturne, ha adquirido cierta notoriedad en las últimas semanas por atacar a empresas francesas, como la plataforma de ecommerce y retail especializada en running, train running y equipamiento de fitness i-run, haciéndose con 1,2 millones de registros.
Como en el caso de Leroy Merlin, el actor de amenazas compartió estos detalles con la comunidad cibercriminal de manera gratuita.
Desde Escudo Digital nos hemos puesto en contacto con el departamento de comunicación de la compañía para conocer más detalles sobre lo ocurrido y actualizaremos la información si recibimos respuesta por su parte.
Actualización: Sobre el mediodía de este lunes, 29 de junio, hemos recibido la siguiente aclarción por parte de Leroy Merlin: «Sobre las últimas noticias publicadas, desde LEROY MERLIN España queremos aclarar que el incidente de seguridad detectado está vinculado a Hogami, la plataforma de servicios de instalación, mantenimiento y reforma, y no afecta a la base general de clientes de LEROY MERLIN ni al marketplace de productos.
La información afectada puede incluir datos identificativos y de contacto, así como determinados identificadores técnicos. En ningún caso se han visto comprometidas contraseñas, credenciales de acceso, datos bancarios, datos de tarjetas ni información que permita realizar pagos u operaciones económicas.
Desde el primer momento, la compañía ha activado sus protocolos internos de seguridad y protección de datos, ha informado a los clientes afectados y ha notificado el incidente a la Agencia Española de Protección de Datos. Para cualquier consulta adicional relacionada con este incidente, los clientes pueden contactar con LEROY MERLIN España a través del correo hogami@leroymerlin.es«.
Riesgos para los afectados
Aunque no se habrían filtrado credenciales de acceso ni datos bancarios completos, la combinación de toda esta información representa un riesgo considerable para los afectados.
Disponer de datos identificativos junto con direcciones, teléfonos y emails facilita la elaboración de campañas de phishing mucho más convincentes, en las que los delincuentes pueden hacerse pasar por Leroy Merlin u otras entidades para solicitar información adicional o inducir a las víctimas a acceder a páginas fraudulentas.
Asimismo, la presencia de documentos de identidad incrementa el riesgo de suplantación de identidad, apertura fraudulenta de servicios o utilización de los datos en otros fraudes de ingeniería social.
La filtración también podría ser utilizada para lanzar ataques dirigidos mediante SMS (smishing) o llamadas telefónicas fraudulentas (vishing), aprovechando que los atacantes dispondrían de suficiente información personal para generar confianza en las víctimas. Además, este tipo de bases de datos suelen cruzarse con otras filtraciones previas para elaborar perfiles mucho más completos de los usuarios, aumentando la eficacia de futuras campañas delictivas.
Incidentes anteriores
Desafortunadamente, esta no es la primera vez que Leroy Merlin se enfrenta a un incidente de seguridad. En diciembre del año pasado, según informábamos en Escudo Digital, la compañía gala reconoció haber sufrido un ciberataque que permitió el acceso no autorizado a parte de sus sistemas y confirmó que algunos datos personales de clientes podían haberse visto comprometidos.
En aquel momento Leroy Merlin aseguraba haber activado inmediatamente sus protocolos de respuesta, iniciado una investigación forense, notificado el incidente a las autoridades competentes y presentado la correspondiente denuncia. Además, advertía a sus clientes sobre posibles intentos de fraude derivados del incidente.
Por el momento se desconoce si la información publicada ahora por Saturne guarda relación con aquella brecha de seguridad reconocida por la firma o si responde a un compromiso completamente distinto.