 admin
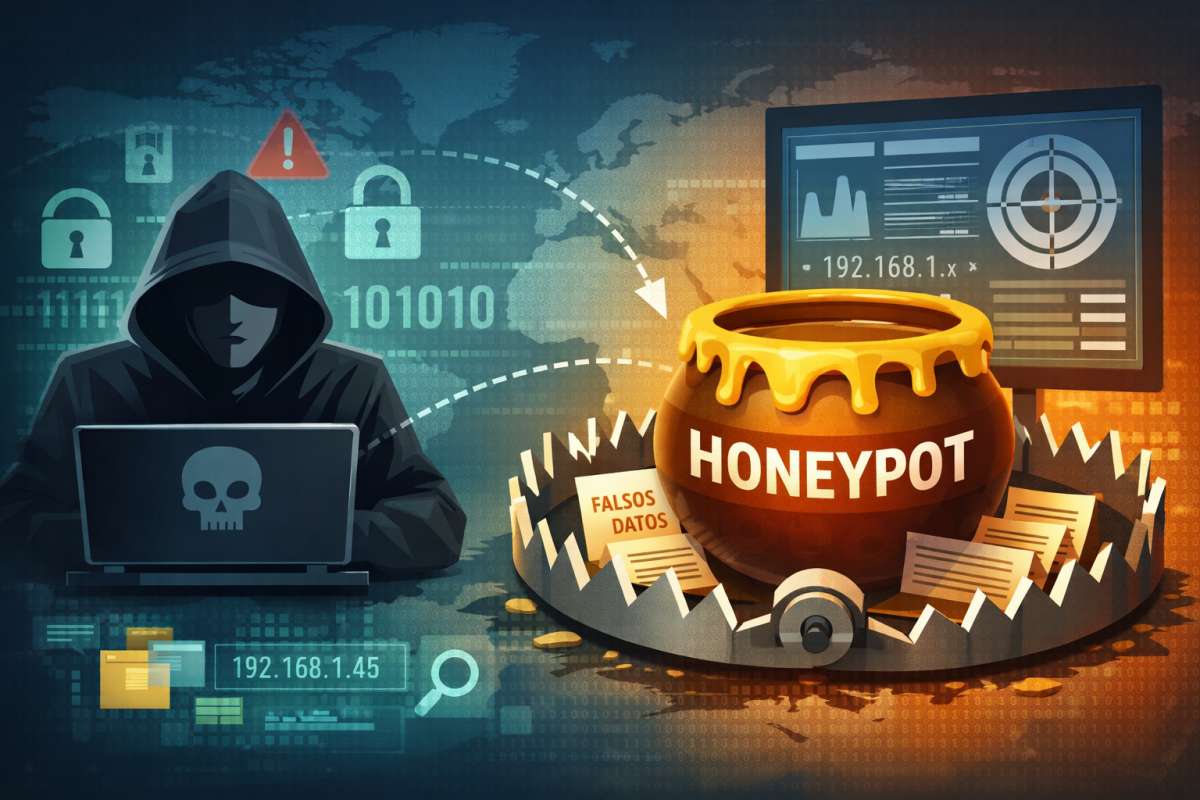
Una empresa de ciberseguridad ha logrado identificar y recopilar información clave sobre un grupo de ciberdelincuentes tras sufrir un ataque dirigido, gracias al uso de un honeypot, un sistema señuelo diseñado para atraer a los atacantes y observar su comportamiento en un entorno controlado. El nombre de la banda no se ha hecho público.
El incidente fue detectado por Resecurity, compañía especializada en inteligencia de amenazas, después de que sus sistemas de monitorización alertaran de accesos no autorizados a servicios internos. Según ha explicado la propia firma, los atacantes utilizaron credenciales legítimas comprometidas de un empleado, lo que les permitió moverse inicialmente sin levantar sospechas evidentes.
Los hechos tuvieron lugar a finales del año pasado y afectaron a infraestructura interna de la compañía. En lugar de bloquear el acceso de inmediato, el equipo de seguridad decidió redirigir a los atacantes hacia un entorno aislado y completamente ficticio, diseñado para simular bases de datos reales sin poner en riesgo los sistemas productivos.
Para hacer creíble el engaño, Resecurity creó una cuenta señuelo con más de 28.000 registros de consumidores falsos y cerca de 190.000 transacciones de pago inventadas. El entorno también incluía servicios y datos obsoletos para reforzar la apariencia de legitimidad. El atacante, convencido de haber accedido a información real, lanzó un proceso automatizado de extracción de datos.
Durante la operación, los ciberdelincuentes realizaron más de 188.000 solicitudes contra el sistema señuelo. En ese proceso cometieron varios errores técnicos, como fallos en las conexiones, que permitieron a los defensores identificar direcciones IP reales y analizar las herramientas empleadas en el ataque.
Moscas que van a la miel
La información recopilada fue utilizada para mejorar los sistemas defensivos y compartida con las autoridades competentes, con el objetivo de facilitar posibles investigaciones. Desde la firma subrayan que este enfoque permitió transformar un ataque en una fuente de inteligencia valiosa sobre las tácticas, técnicas y procedimientos utilizados por los atacantes.
Los honeypots no detienen los ciberataques en sí mismos, pero sí son una herramienta muy útil para estudiar a los cibermalos, comprender cómo piensan y operan y saber qué buscan realmente cuando penetrar en una red. No obstante, los honeypots deben diseñarse y aislarse correctamente, ya que si no se configuran bien un atacante puede darse cuenta de que se trata de un señuelo y puede usarlo como punto de entrada para sistemas reales.