 admin
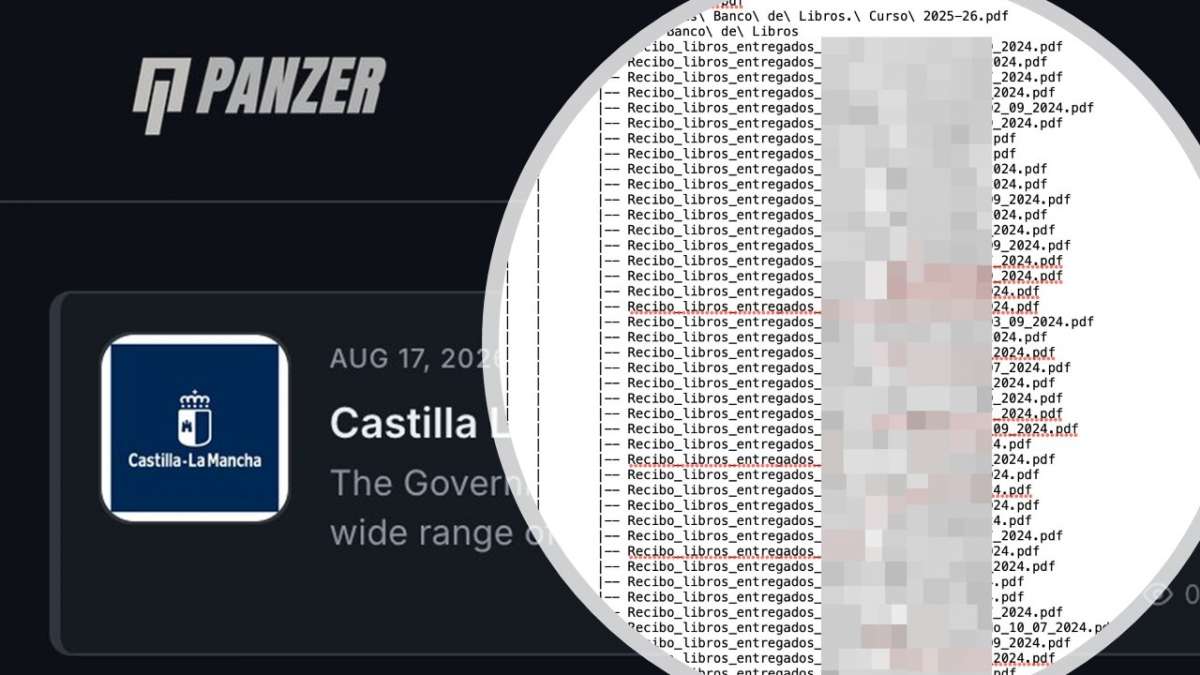
El Gobierno de Castilla-La Mancha ha confirmado que ha sufrido un ciberataque después de que el grupo de hackers Panzer reivindicara la intrusión y asegurara haber sustraído alrededor de 3 GB de información de los sistemas de la Administración regional.
La confirmación oficial se produce después de que Panzer incluyera al Gobierno de Castilla-La Mancha entre sus supuestas víctimas y asegurara haber conseguido extraer aproximadamente 3 GB de datos.
La información difundida por el grupo, cuya totalidad no ha podido ser verificada de forma independiente, incluiría registros de alumnos y familias, archivos de usuarios de Google Workspace, información relacionada con alumnos con necesidades específicas de apoyo educativo (ACNEAE), documentación del censo escolar y procesos electorales, correos electrónicos internos y documentos administrativos.
El supuesto ataque habría sido observado el 17 de agosto de 2026 y tiene como objetivo a una administración pública, dentro de la categoría de organismos gubernamentales y de aplicación de la ley.
Datos de alumnos y familias, entre la información reclamada
La naturaleza de los datos que Panzer asegura haber obtenido eleva especialmente la preocupación por el posible impacto del incidente. Entre la información mencionada aparecen registros de estudiantes y familiares, documentación vinculada al sistema educativo y archivos internos de la Administración.
En caso de confirmarse la extracción de esta información, el incidente podría tener una dimensión especialmente sensible por afectar potencialmente a datos personales de menores y sus familias, además de documentación interna de la Administración autonómica.
Por el momento, la información difundida por los atacantes debe considerarse una reivindicación pendiente de verificación, por lo que no puede darse por acreditado que todos los tipos de datos mencionados por Panzer hayan sido efectivamente extraídos ni cuál sería el volumen definitivo de información comprometida.
La Dirección General de Infraestructuras de las Telecomunicaciones y Ciberseguridad trabaja ahora en el análisis del incidente y en la aplicación de las medidas correspondientes para determinar su alcance y proteger los sistemas afectados.
Panzer, un grupo de ransomware y extorsión
Panzer es una operación de ransomware y extorsión de datos que mantiene activa una campaña de ataques contra organizaciones de distintos sectores. Su modus operandi responde al modelo de doble extorsión: los atacantes aseguran acceder a los sistemas de sus víctimas, extraer información y posteriormente amenazar con publicar los datos sustraídos si no se cumplen sus exigencias. En las últimas semanas, Panzer ha reivindicado ataques contra diferentes organizaciones y ha publicado nuevas víctimas en sus canales de filtración, aunque buena parte de estas reclamaciones permanece pendiente de verificación independiente.
Entre sus reivindicaciones recientes figura el supuesto robo de 320 GB de información a la empresa nigeriana Daily Trust, mientras que otras víctimas atribuidas al grupo han aparecido en sus listados durante agosto de 2026. Estos movimientos muestran que Panzer mantiene una actividad creciente y que no limita sus objetivos a un único sector.
Castilla-La Mancha, objetivo de ataques anteriores
Por otro lado, no es la primera vez que una administración de Castilla-La Mancha se encuentra en el punto de mira de grupos vinculados a la actividad cibernética. En marzo de 2026, el propio Portal de Ciberseguridad de Castilla-La Mancha alertó de una campaña de phishing que suplantaba a ‘Mi Carpeta Ciudadana’ con el objetivo de obtener datos personales y bancarios de las víctimas.
La región también ha documentado ataques contra administraciones locales. El Ayuntamiento de Toledo sufrió anteriormente un ataque informático atribuido a un grupo ruso.
El propio Gobierno regional reconoce en sus materiales de ciberseguridad que los ataques contra las Administraciones pueden perseguir objetivos como acceder a sistemas, robar información crítica o confidencial, alterar servicios o mantener la persistencia dentro de las redes comprometidas.
La investigación deberá determinar ahora cómo se produjo el acceso, qué sistemas fueron comprometidos, si efectivamente se produjo la exfiltración de los 3 GB reivindicados por Panzer y, sobre todo, qué información ha podido quedar en manos de los atacantes.