 admin
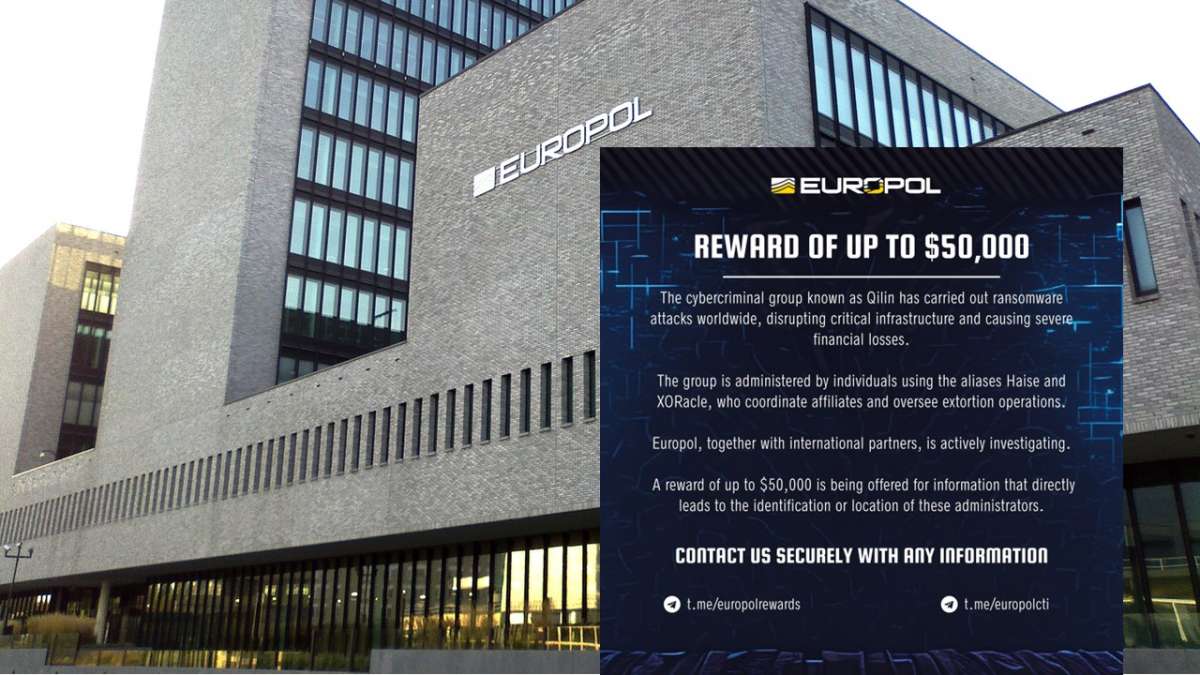
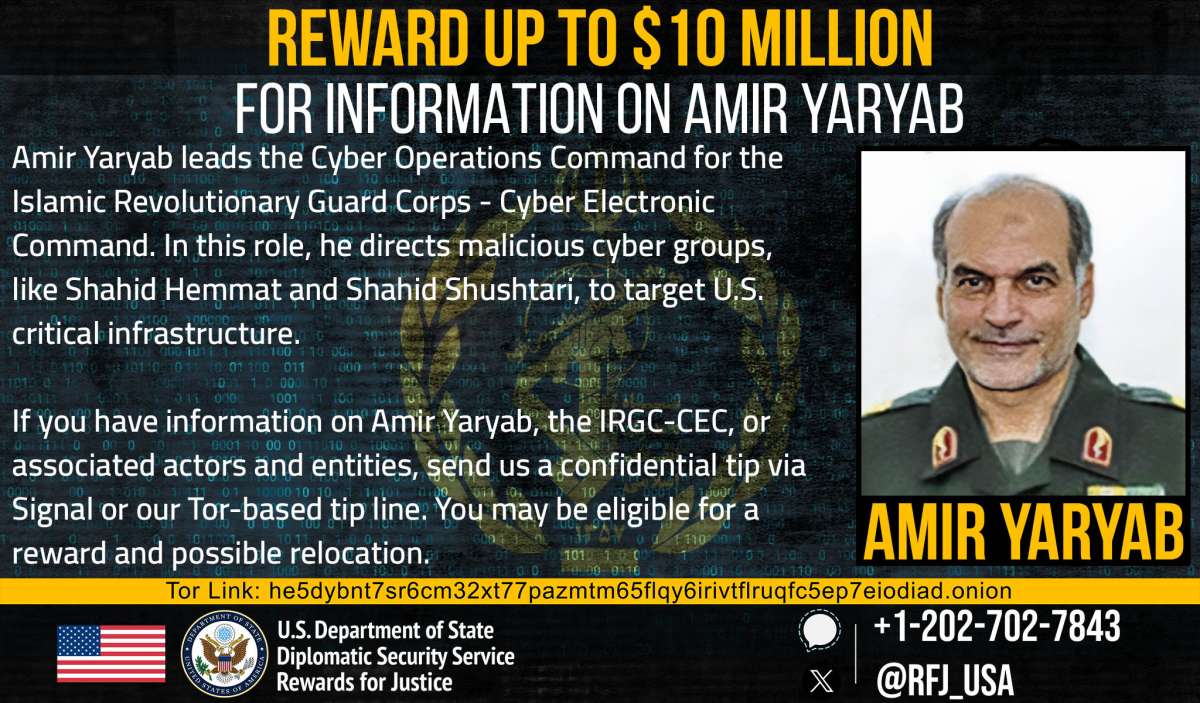
Europol ha confirmado que un supuesto anuncio de recompensa de 50.000 dólares que ofrece por información sobre el grupo de ransomware Qilin es una estafa. El anuncio, que fue compartido en un canal de Telegram y reportado por varios medios, no proviene de la agencia oficial europea. La organización ha aclarado que no utiliza Telegram para anuncios oficiales, manteniendo cuentas en plataformas como Instagram, LinkedIn y Facebook.
El mensaje falso señala que Europol ofrece una recompensa por dos ciberdelincuentes conocidos como Haise y XORacle, quienes supuestamente dirigen la operación de ransomware Qilin. El mensaje decía que el grupo había llevado a cabo ataques de ransomware en todo el mundo, interrumpiendo infraestructuras críticas y causando pérdidas financieras significativas. Sin embargo, Europol ha desmentido la veracidad del mensajem que no de estos delitos, y la existencia de tal recompensa.
Un peligroso grupo de ransomware
Qilin, también conocido como Agenda, es un grupo de ransomware muy activo desde 2022. Este grupo ganó notoriedad por un ciberataque de alto perfil en 2024 contra Synnovis, un proveedor clave de laboratorios del servicio nacional de salud británico (NHS). El ataque causó una interrupción generalizada, retrasando más de 10.000 citas ambulatorias, aplazando 1.710 operaciones y deteniendo 1.100 tratamientos contra el cáncer.
Tras exigir un rescate de 50 millones de dólares, el grupo filtró casi 400 GB de datos sensibles de pacientes, incluidos nombres y números del NHS. Una revisión realizada por el NHS en junio de 2025 reveló que la muerte de un paciente también fue causada por el incidente. Se cree que los miembros del grupo están ubicados en Europa del Este y se sabe que hablan ruso. La organización opera bajo un modelo de ransomware como servicio (RaaS), permitiendo a otros delincuentes usar sus herramientas a cambio de una parte de las ganancias.
Este año, Qilin ha reclamado más de 400 víctimas en su sitio web de filtraciones, incluyendo grandes empresas y organizaciones. El anuncio falso de recompensa es un ejemplo de las tácticas utilizadas en el mundo del cibercrimen. Expertos sugieren que tales afirmaciones fraudulentas pueden ser usadas por grupos criminales rivales para dañar la reputación de sus competidores, sembrar desconfianza e incluso atraer a sus miembros.
El engaño detrás del anuncio falso
Al crear confusión dentro de un grupo rival, una banda de la competencia puede intentar ganar ventaja en el mercado ilegal. En este caso, el falso anuncio de recompensa de Europol podría servir como un movimiento estratégico en una batalla continua entre organizaciones cibercriminales. La lucha por el control y la influencia en el mundo del cibercrimen es feroz, y las tácticas engañosas son comunes.
El uso de anuncios falsos para desacreditar a los competidores es una táctica familiar en el ámbito del cibercrimen. Los grupos criminales buscan constantemente formas de ganar terreno frente a sus rivales, y crear desconfianza es una herramienta poderosa en su arsenal. La situación destaca la complejidad y la naturaleza competitiva del cibercrimen, donde las alianzas y las rivalidades cambian rápidamente.