 admin
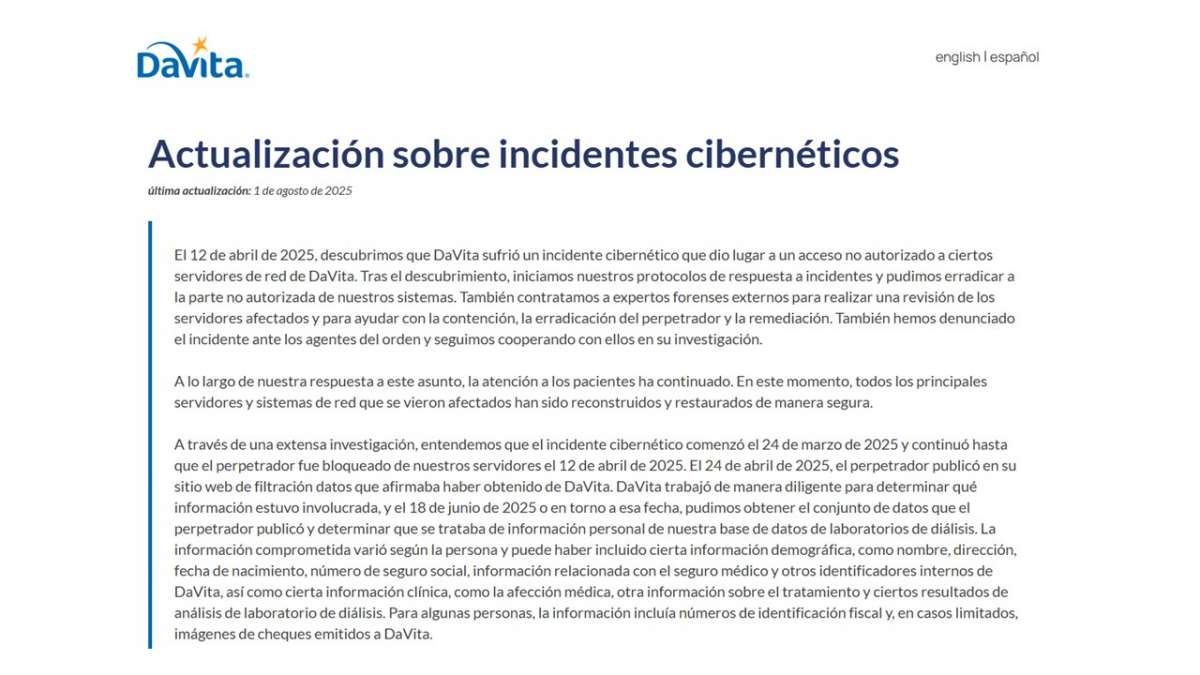
La empresa de diálisis DaVita ha confirmado que una banda de ransomware que irrumpió en su red el pasado mes de marzo ha robado información personal y de salud de casi 2.7 millones de clientes. DaVita atiende a más de 265.400 pacientes en 3.113 centros de diálisis ambulatoria, 2.660 en el España y 453 en 13 otros países. La compañía reportó ingresos de más de 12.000 millones de dólares en 2024 y de 3.300 millones para el segundo trimestre de 2025.
En abril, DaVita reveló en una presentación ante la Comisión de Bolsa y Valores de EE.UU. (SEC) que sus operaciones fueron interrumpidas después de que los atacantes encriptaran parcialmente su red durante el fin de semana. Los atacantes, que accedieron a la red de DaVita el 24 de marzo, se mantuvieron en el entorno online de la compañía norteamericana de origen italiano durante 19 días hasta que fueron expulsados después de que la compañía detectó su presencia el 12 de abril.
Dentro de sus sistemas, los actores de la amenaza robaron datos de la base de datos de laboratorios de diálisis de DaVita, que incluían una combinación de información personal (como nombre, dirección, fecha de nacimiento y número de seguro social), relacionada con seguros de salud y de salud (como condición, información de tratamiento y resultados de pruebas de laboratorio de diálisis). En algunos casos, la información robada también incluye números de identificación fiscal.
Este pasado jueves, la Oficina de Derechos Civiles (OCR) del Departamento de Salud y Servicios Humanos de Estados Unidos (HHS) actualizó su portal de violaciones, confirmando que DaVita reportó que el robo de datos afectó a un total de 2.689.826 personas. Aunque la compañía no ha confirmado públicamente este número, se espera que el OCR actualice su portal en los próximos días.
Aunque la firma de diálisis renal no ha vinculado el ataque a una operación de ransomware específica, la banda de ransomware Interlock se atribuyó la responsabilidad de la violación a finales de abril. Interlock también filtró los datos supuestamente robados en su portal de la dark web después de que las negociaciones con DaVita fracasaran, afirmando que había robado aproximadamente 1.5 terabytes de datos de los sistemas comprometidos de la compañía, o casi 700.000 archivos que contenían lo que parecían ser registros sensibles de pacientes con información de seguros, de cuentas de usuario y datos financieros.
Interlock ransomware se atribuye el ataque
Casi un mes después, el 18 de junio, DaVita también obtuvo algunos de los archivos filtrados y confirmó su legitimidad. Desde BleepingComputer se pusieron en contacto con la compañía para obtener más detalles sobre la violación, aunque un portavoz de DaVita no confirmó si la banda Interlock estaba detrás del ataque o si la compañía había recibido una petición de rescate después del incidente.
La operación de ransomware Interlock surgió en septiembre de 2024, apuntando a víctimas en todo el mundo en múltiples industrias con un enfoque en organizaciones de salud. Interlock ha sido vinculado a ataques de ClickFix y malware, durante los cuales desplegaron un troyano de acceso remoto llamado NodeSnake en las redes de múltiples universidades en el Reino Unido. Más recientemente, la banda de cibercrimen también afirmó haber hackeado Kettering Health, un gigante de la salud con más de 120 instalaciones ambulatorias y más de 15.000 empleados.