 admin
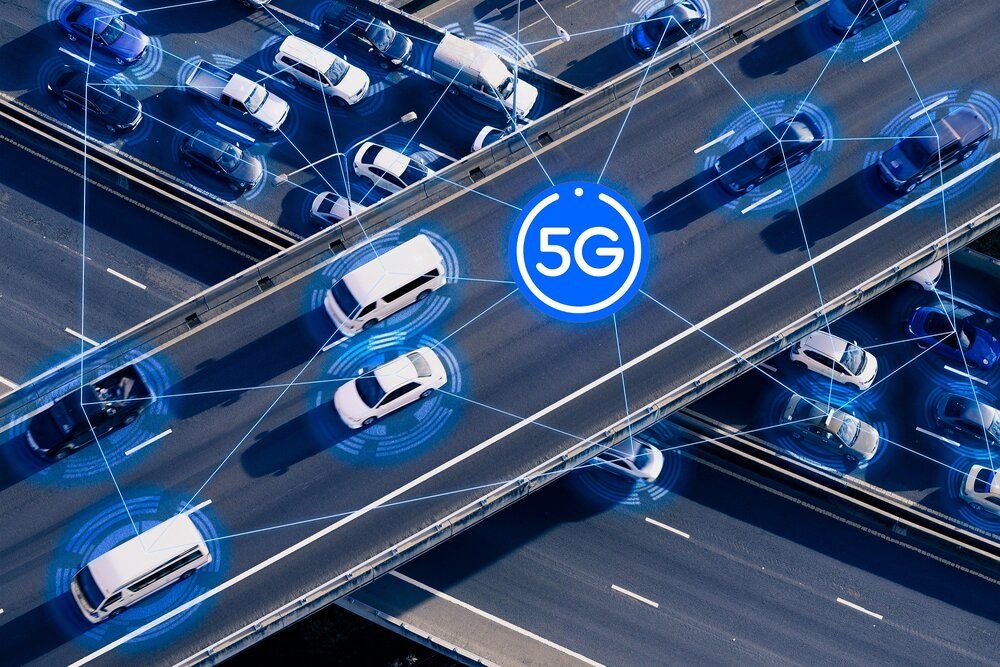
Año tras año, los coches que pasan a formar parte del parque automovilístico son cada vez más inteligentes y están dotados de todo tipo de automatismos. Básicamente, puede decirse que un vehículo hoy en día es una pieza de tecnología punta rodante llena de cámaras, micrófonos, rastreadores GPD, sistemas de infotainment y, todo ello, con una conexión permanente con Internet.
Aunque las ventajas prácticas de todo estos avances son evidentes, estas mejoras también entrañan riesgos desde el ámbito de la ciberseguridad, ampliando considerablemente la superficie de ataque.
Dichos sistemas recopilan una gran cantidad de datos personales sobre los conductores, los pasajeros, el propio vehículo y los objetos y personas circundantes. Y, esto, en según qué usuarios puede ser bastante preocupante.
El problema radica en la sensibilidad de la información recopilada, que abarca desde los trayectos e imágenes del entorno hasta las conversaciones dentro del habitáculo o los datos personales sincronizados desde los teléfonos móviles.
Según alerta el Servicio General de Inteligencia y Seguridad de los Países Bajos (AIVD) a través de un folleto, esto resulta especialmente peligroso cuando afecta a altos funcionarios del Gobierno, responsables de infraestructuras críticas o profesionales que manejan información confidencial, convirtiéndolos en blancos prioritarios para el espionaje corporativo o para actores de amenazas patrocinados por Estados.
Tres riesgos
Para el organismo holandés, esta dependencia digital abre tres grandes vectores de riesgo. El primero es la acumulación de datos en la nube de fabricantes o proveedores, lo que expone a los conductores a filtraciones masivas, chantajes y robo de identidad si los servidores resultan comprometidos.
El segundo es la interconexión entre el sistema de entretenimiento y la red de control central del vehículo, que abre la puerta a intrusiones remotas para manipular funciones del coche o rastrear a sus ocupantes en tiempo real.
Los sistemas de infotainment actúan como una suerte de troyano que absorbe correos, mensajes, contactos y calendarios para transmitirlos a la nube del fabricante y almacenarlos en la memoria interna del coche. Esto convierte al salpicadero en una puerta de entrada para que los ciberdelincuentes intercepten credenciales corporativas, ejecuten ataques de phishing hiperpersonalizados o chantajeen al usuario a partir de filtraciones en los servidores.
Por último, la extensa cadena de actores con acceso a estos registros —desde concesionarios y talleres hasta compañías de renting o desarrolladores de aplicaciones— multiplica exponencialmente los puntos débiles de la seguridad.
Desde el AIVD subrayan que «para actores de amenazas patrocinados por Estados y cibercriminales, los micrófonos, cámaras y sistemas de navegación de un coche inteligente representan una ventana abierta a la interceptación de información confidencial».
Por esta razón, advierten de que «cualquier persona que gestione información sensible o desempeñe un papel en infraestructuras críticas se convierte en un objetivo prioritario si sus desplazamientos y conversaciones son rastreados a través de su propio coche».
El gran desafío al que se enfrentan los usuarios es la asimetría de información y su falta de control. Tal y como concluye el AIVD, «los conductores y pasajeros a menudo carecen por completo de visibilidad y control sobre qué datos se almacenan, cómo se procesan o a quién se transmiten a través de la red del vehículo».