 admin
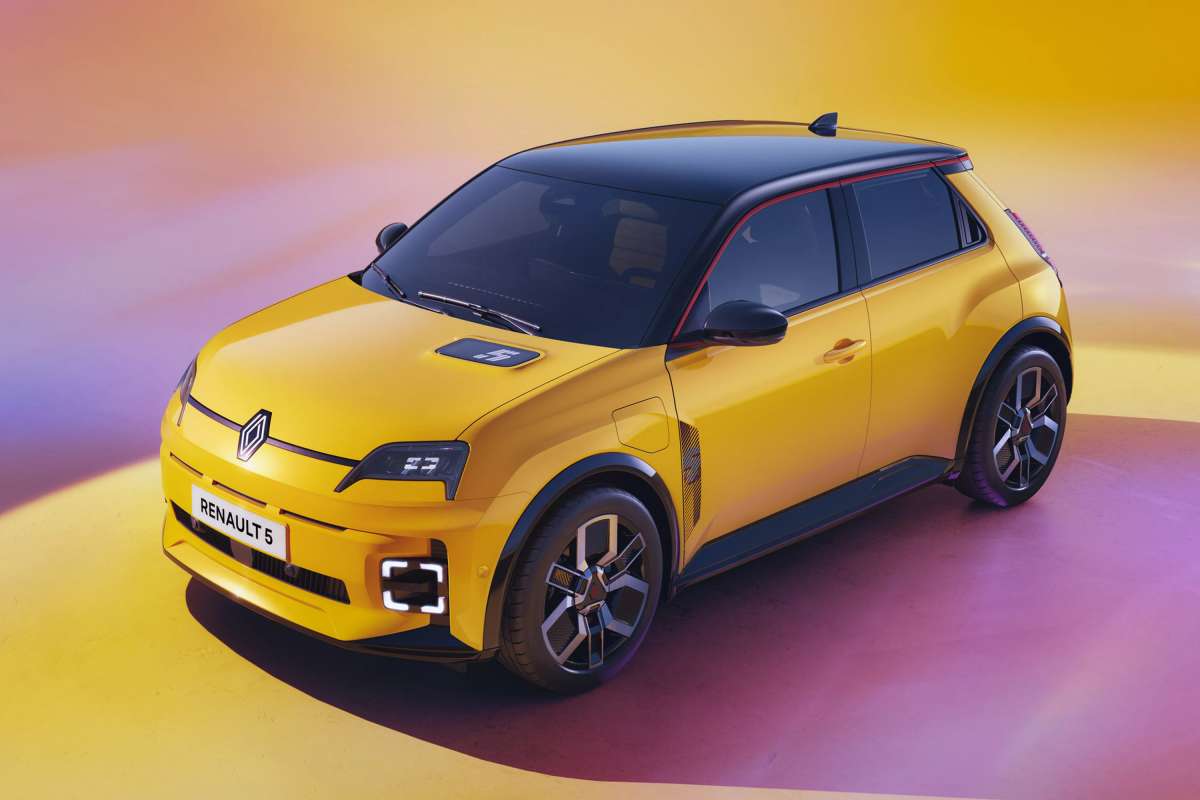
Renault Reino Unido ha comunicado que los datos personales de sus clientes podrían haberse visto comprometidos por el ciberataque a uno de sus proveedores de servicios externos. Así se lo ha hecho saber a sus usuarios.
Lo que sí se sabe es el tipo de datos que se han filtrado: género, número de teléfono, dirección de correo electrónico, dirección postal, nombre y apellido, número de matrícula del vehículo y número de identificación del vehículo (VIN).
Renault no albergaría datos de cuentas bancarias ni financieras y, por tanto, estas no se habrían visto afectadas por la filtración.
El grupo de automoción asegura que el incidente fue aislado, que ya se ha contenido y que están implementando las medidas correctivas pertinentes. Renault afirma estar cooperando con el proveedor externo y haber notificado a las autoridades pertinentes de lo ocurrido.
Además, la empresa asegura que ninguno de sus sistemas de han visto comprometidos.
Por otro lado, la firma ha advertido a sus clientes que se mantengan atentos a contactos no solicitados que busquen información personal. Al mismo tiempo, recuerda que nunca pedirá contraseñas vía teléfono o correo electrónico.
Renault no ha aclarado si se ha tratado de un ataque de ransomware. Por ahora ningún gran grupo de cibermalos ha reivindicado la autoría.
Ataques sobre ruedas
Los ciberataques a las compañías automovilísticas se han convertido en el pan de cada día en los últimos meses. En septiembre un incidente paralizó la producción de Jaguar Land Rover (JLR), obligándole a desactivar sistemas clave.
Por otro lado, Stellantis, el fabricante de Fiat, Jeep, Dodge, Maserati, Peugeot y otros, ha revelado recientemente que los sistemas de un proveedor de servicios externo fueron hackeados, lo que habría comprometido datos de contacto de clientes, excluyendo datos financieros.